Saltar al contenido
La Voz de Cuyo main
DPIP 2026
Nacional

Alerta por fraudes online ante la próxima visita del Papa León XIV: engaños con alojamientos y pases exclusivos

Expertos en seguridad digital advierten sobre ciberdelincuentes que utilizan la gira pontificia para crear sitios web apócrifos, con el objetivo de sustraer dinero y datos personales de los creyentes.

Por Redacción
Falsos alojamientos y accesos VIP: advierten por estafas digitales en relación a la visita del papa León XIV.

Entre el 8 y el 11 de noviembre de 2026, el papa León XIV realizará una visita oficial a la Argentina, un evento de gran expectativa dado que es la primera vez que un pontífice arriba al país desde la gira de Juan Pablo II en 1987. El itinerario incluye una misa el 9 de noviembre en el Monumento de los Españoles (CABA), una ceremonia el 10 en la Escuela de Aviación Militar de Córdoba y un encuentro el 11 frente a la Basílica de Luján. Además, se contempla una visita al Pequeño Cottolengo Don Orione, en Claypole, en el marco de una gira regional que también abarcará Uruguay y Perú.

La movilización de personas interesadas en asistir a los eventos ha generado una alta demanda de hospedaje, situación que está siendo capitalizada por estafadores que intentan aprovechar la urgencia de los viajeros para concretar fraudes.

El papa León XIV visitará la Argentina del 8 al 11 de noviembre de 2026 en un viaje que despierta ilusión entre los fieles. (Foto: Reuters)
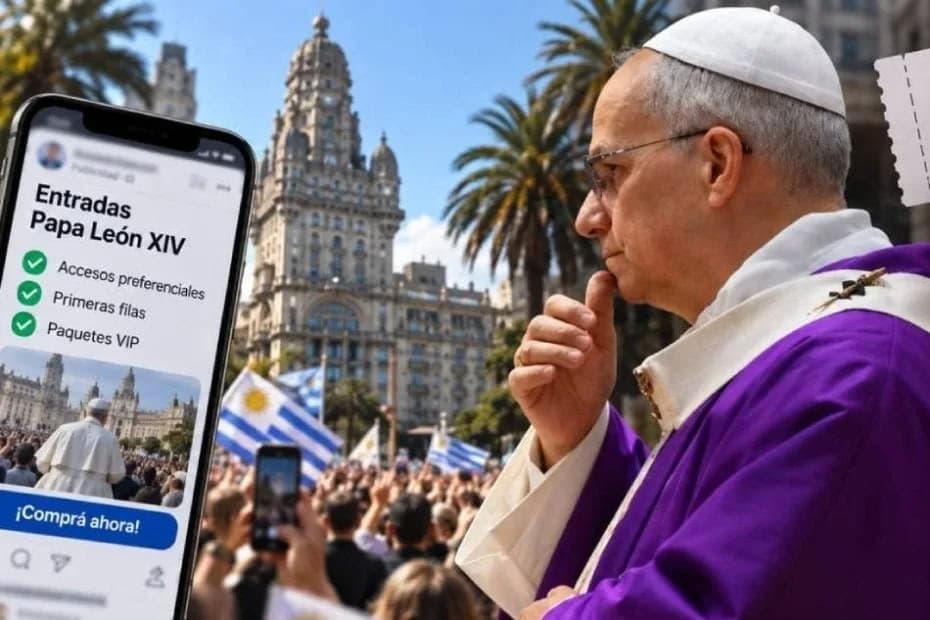
Debido a esto, especialistas en seguridad informática lanzaron una advertencia sobre portales falsos que simulan ser plataformas de reservas legítimas con el fin de robar información financiera. Asimismo, se han detectado intentos de venta de entradas falsas y accesos VIP para actividades que ni siquiera forman parte de la agenda oficial del Papa.

Los estafadores diseñan sitios web que replican visualmente y en su funcionamiento a las plataformas de turismo reconocidas. El engaño se basa en inducir al usuario a ingresar sus datos bancarios para asegurar una reserva que, en la práctica, es inexistente.

Investigadores de Kaspersky detectaron una maniobra donde se suplantó la identidad de Booking.com. Las víctimas completaban el proceso de reserva y enviaban el pago, pero no recibían comprobante alguno ni contaban con la habitación contratada. Leandro Cuozzo, analista de la firma, señaló que el perjuicio suele confirmarse recién al arribar al destino, momento en el cual el dinero ya ha sido transferido y la información privada del usuario, posiblemente comprometida.

Más allá de los cobros fraudulentos, estos ataques buscan robar datos guardados en cuentas de servicios turísticos. Mediante técnicas de phishing o la descarga de software malicioso, los ciberdelincuentes acceden a historiales, métodos de pago y comunicaciones de los usuarios. Según Kaspersky, entre el segundo trimestre de 2025 y el primero de 2026, se registraron más de 5.400 intentos de ataque usando como señuelo marcas como TripAdvisor, Airbnb, Viator, Agoda y Booking.com, con una alta prevalencia de troyanos.

Para prevenir estas maniobras, se recomienda acceder a los sitios oficiales escribiendo la dirección directamente en el navegador, evitando hacer clic en enlaces recibidos vía redes sociales, SMS o correos electrónicos. Se aconseja verificar meticulosamente la URL, desconfiar de ofertas extremadamente económicas o presiones para pagar con urgencia, y emplear herramientas de seguridad que bloqueen intentos de phishing o una VPN al conectarse a redes Wi-Fi públicas.

Finalmente, para obtener información verídica, la Conferencia Episcopal Argentina dispuso el portal elpapaenargentina.com.ar. Esta web constituye la fuente oficial para confirmar detalles de la agenda y los procesos de inscripción, siendo fundamental para desestimar cualquier oferta de accesos especiales o promociones dudosas.

Más noticias

Octubre Conexión