Saltar al contenido
La Voz de Cuyo main
Octubre Conexión
Mundo

Crisis de ciberseguridad global por una falla crítica en PHP provoca el apagado de múltiples sitios web

La división de ciberdelincuencia del FBI alertó que las vulnerabilidades detectadas en el lenguaje de programación PHP podrían ser aprovechadas por terceros para ejecutar código de manera remota.

Por Redacción
Un router inalámbrico iluminado con luz LED en Filadelfia.

Organismos gubernamentales y grandes empresas dedicaron la jornada a mitigar un error de seguridad en un lenguaje de programación esencial que sostiene el 70% de las plataformas digitales a nivel mundial. Aunque la mayoría de los portales estatales operaron con relativa normalidad el jueves, persistieron interrupciones y restricciones en el servicio debido a las tareas de mantenimiento preventivo.

La unidad cibernética del FBI informó el miércoles que estas brechas exponen datos sensibles y redes al permitir la ejecución de comandos externos. Ante el riesgo latente, la agencia sugirió a los administradores de sistemas que suspendan el funcionamiento de sus páginas si no les es posible implementar las actualizaciones necesarias de manera inmediata.

Analistas en seguridad informática consultados por The Associated Press indicaron que el impacto de este fallo será prolongado, aunque destacaron que la decisión de los gobiernos de desconectar sus sitios mientras se aplican los parches responde a estándares adecuados de protección digital.

En el Reino Unido, la oficina del primer ministro señaló que algunos servicios estatales podrían estar inactivos temporalmente durante el proceso de blindaje de los sistemas. Una portavoz oficial aclaró que, si bien ningún servicio esencial se ha visto comprometido, el cierre preventivo busca salvaguardar la integridad de la infraestructura, destacando la colaboración constante con OpenAI y socios internacionales. Por su parte, el gobierno de Finlandia comunicó que su portal web ya se encuentra operativo, aunque atraviesa un proceso de restauración de contenidos, mientras que en Japón, la prefectura de Osaka reportó la indisponibilidad de su herramienta de traducción automática por fallas técnicas.
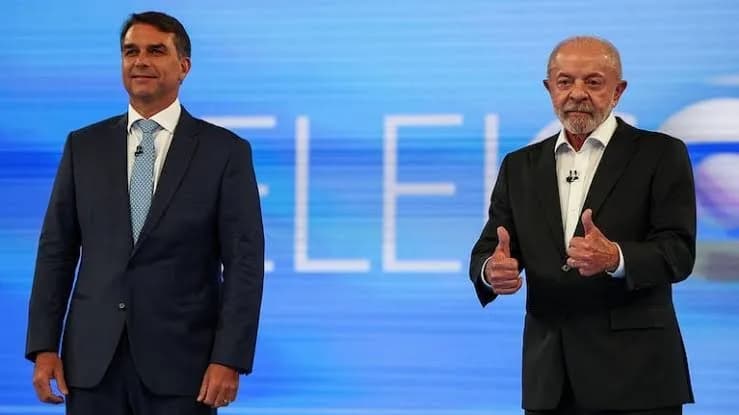
La ministra japonesa Sanae Takaichi difundió recomendaciones en redes sociales instando a los gestores de sitios web a verificar el uso de PHP e instalar el parche lanzado el miércoles por la noche, sugiriendo el apagado preventivo si la actualización no puede realizarse con celeridad. El secretario jefe del gabinete, Minoru Kihara, confirmó que no se han registrado ataques exitosos contra el gobierno nipón y que las desconexiones han sido medidas de precaución.

James Sullivan, director de Cibernética del Royal United Services Institute, detalló que dos vulnerabilidades detectadas mediante inteligencia artificial podrían permitir a atacantes tomar el control remoto de un servidor sin necesidad de credenciales. Esto habilitaría el robo o manipulación de datos y el uso de los sistemas como trampolines para nuevas ofensivas. Sullivan calificó como preocupante que algunos de los fallos identificados arrastren una antigüedad de más de diez años.

OpenAI, quien lideró una coalición de expertos para hallar estas brechas en los últimos meses, las describió como incidentes de extrema relevancia. Asimismo, la Fundación PHP admitió responsabilidad parcial por el retraso en la corrección, atribuyéndolo a carencias de recursos y problemas estructurales en su gestión de seguridad.

Charl van der Walt, de Orange Cyberdefense, advirtió que el alcance de este problema es inmenso y que apenas estamos presenciando las primeras consecuencias, proyectando que las repercusiones se extenderán durante meses. Dado que PHP está presente en una amplia gama de dispositivos —desde blogs hasta aparatos electrónicos conectados—, el proceso de identificación y parcheo se vuelve una tarea logística compleja.

La IA ha desempeñado un rol dual en esta crisis, funcionando tanto como una herramienta para descubrir fallas como un potencial medio para que atacantes encuentren nuevos vectores de intrusión. Entre los problemas identificados, uno afecta la memoria del sistema facilitando la inyección de código, mientras que el otro permite la exposición de datos de usuario.

Aunque la Fundación PHP ya publicó los parches y las directrices para su instalación, la agencia europea Enisa ha instado a todas las organizaciones a actuar con urgencia. No obstante, los especialistas llaman a la calma, enfatizando que existen medidas de higiene digital —como la autenticación de dos factores y la actualización constante de software— que pueden mitigar significativamente las amenazas a las que se exponen usuarios y empresas.

Más noticias

Octubre Conexión